
İnternet dolandırıcıları giderek daha karmaşık yöntemlere başvuruyor
Sanal dünya insanların yaşantılarını kolaylaştırırken bazı sorunları da beraberinde getiriyor. Bunlardan biri de internet üzerinden yapılan dolandırıcılıklar.
Dolandırıcılar, kullanıcıları kandırmak için farklı yöntemler kullanıyor. Sahte kargo bildirimleri, banka veya alışveriş sitelerini taklit eden bağlantılar, hesapların kapatılacağına ilişkin mesajlar ve ödül kazandığını bildiren sahte duyurular bunlar arasında. Dolandırıcılar, kullanıcıları bağlantılara tıklamaya yönlendirerek kişisel bilgilerini ele geçirmeyi hedefliyor.
Farklı alfabelerdeki harfleri kullanarak sahte siteleri gerçeğinden ayırt edilemez hale getiriyorlar
Son dönemde dikkat çeken yöntemlerden biri de gerçek internet adreslerini farklı alfabelerden alınan benzer harflerle taklit ederek sahte siteleri ilk bakışta ayırt edilemez hale getirmek. Tamamen orijinal site ile aynı tasarıma sahip sahte bir site oluşturan dolandırıcılar, kullanıcıları tuzaklarına çekerek kimlik ve kart bilgilerini ele geçiriyor.
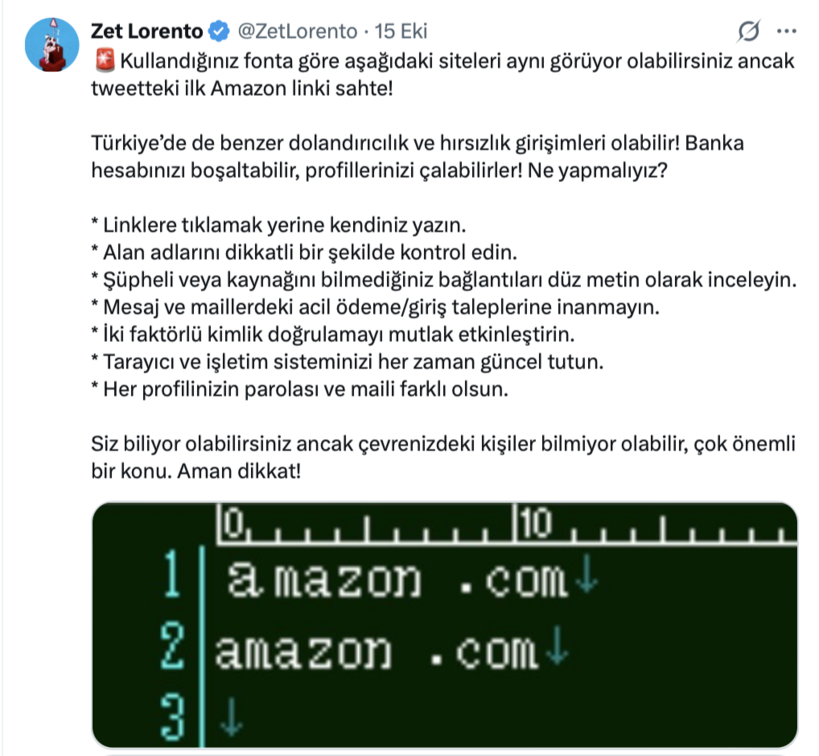
Japon sosyal medya kullanıcısı Tokihiro Naito, gerçek internet adresleriyle sahte bir adresi alt alta paylaşarak bu yönteme dikkati çekti. Naito, paylaştığı iki adresin neredeyse aynı göründüğünü, ancak sahte adresteki bir karakterin farklı bir alfabeden alındığını belirtti.
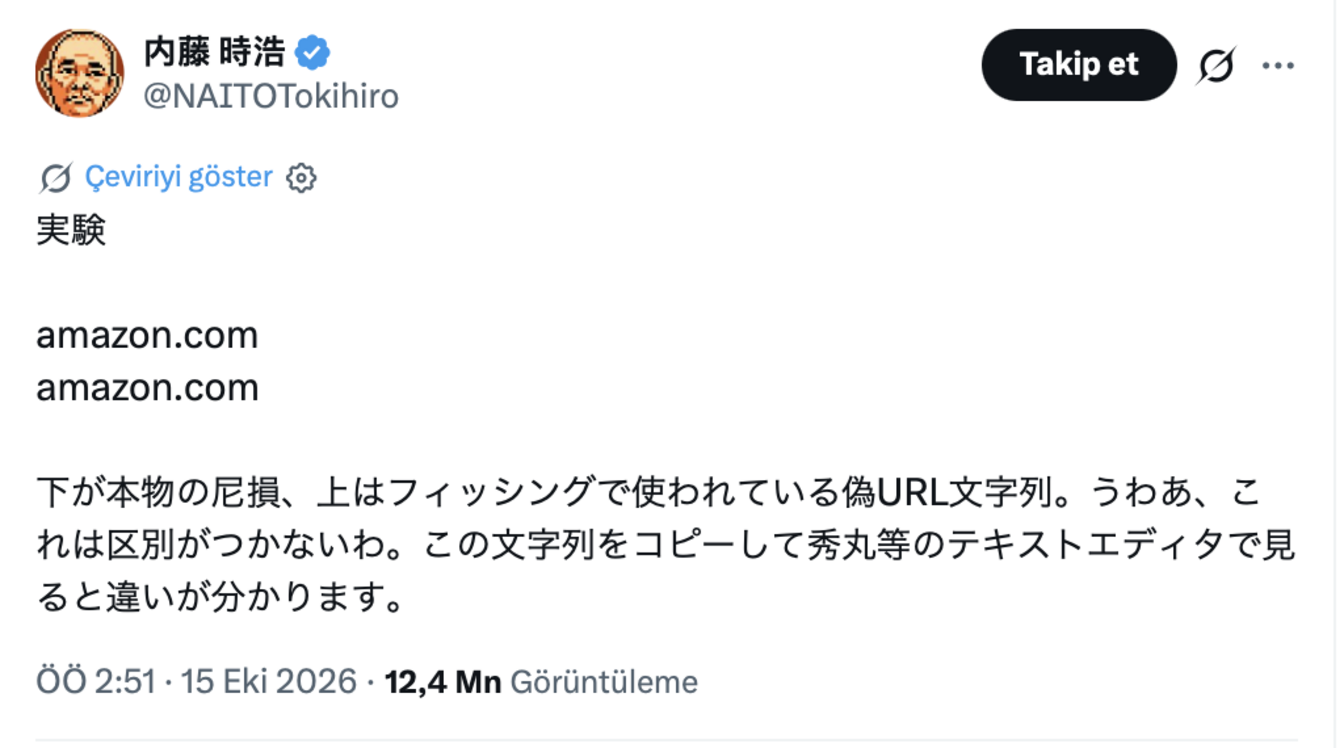
Bu yöntemde, Latin alfabesindeki küçük "a" harfine benzeyen bir Kiril karakteri kullanılıyor. Böylece kullanıcılar, adresi kontrol ettiklerini düşünseler bile sahte bağlantıyı fark edemeyebiliyor.
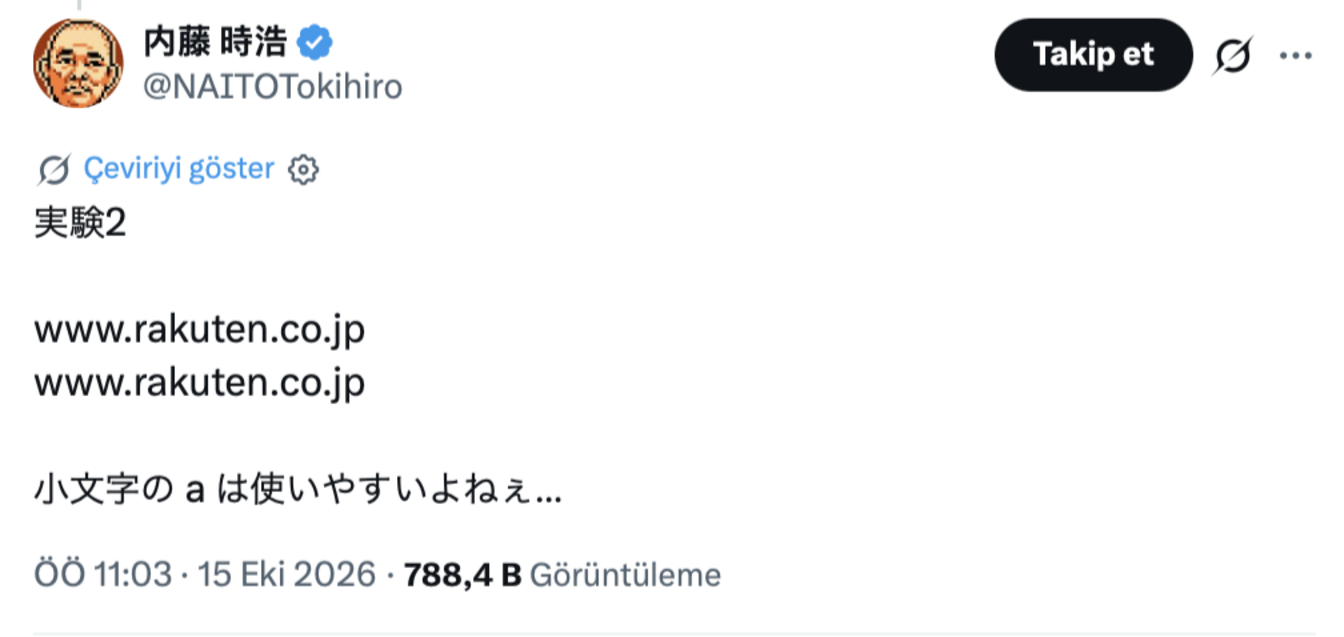
Dolandırıcılar, bu tür adresleri gerçek sitelerin tasarımlarını taklit eden sayfalarla birleştirerek kullanıcılara mesaj veya e-posta yoluyla ulaştırabiliyor. Benzer yöntemler, farklı markaların adlarını taklit etmek için de kullanılabiliyor.
Tek bir tık, kişisel bilgilerinizi ve banka hesabınızı dolandırıcıların eline geçirebilir
Sahte bağlantı üzerinden açılan sayfa, gerçek alışveriş sitesinin tasarımını ve giriş ekranını taklit edebiliyor. Kullanıcı, karşısındaki sayfanın gerçek olduğunu düşünerek kullanıcı adı, şifre veya kart bilgilerini girdiğinde bu bilgiler dolandırıcıların eline geçebiliyor.
Ele geçirilen bilgiler hesaplara izinsiz erişmek, kullanıcılar adına işlem yapmak veya finansal dolandırıcılık girişimlerinde bulunmak için kullanılabiliyor. Aynı şifrenin farklı hesaplarda kullanılması, bir hesabın ele geçirilmesinin başka hesapları da riske atmasına yol açabiliyor.
Sayfanın logosunun, tasarımının ve adresinin tanıdık görünmesi, sitenin güvenilir olduğu anlamına gelmiyor. Bu nedenle yalnızca görsel benzerliğe dayanarak işlem yapmak ciddi risk oluşturuyor.
Sosyal medyada sahte site yöntemine dikkat çekilirken uzmanlar da uyarıyor
Tokihiro Naito'nun paylaşımı dünya genelinde milyonlarca görüntüleme alırken, gerçek ve sahte adresler arasındaki farkın ilk bakışta anlaşılmasının zor olduğu vurgulandı. İki adresin bir metin düzenleyicisine kopyalanması halinde farklılığın görülebileceği belirtildi.
Türkiye'den paylaşımı değerlendiren bir sosyal medya kullanıcısı da yöntemin Türkiye'de faaliyet gösteren alışveriş sitelerini taklit etmek için kullanılabileceği uyarısında bulundu. Özellikle sosyal medya üzerinden yapılan reklam görünümlü ve bağlantı içeren paylaşımların çok yaygın kullanılan bir yöntem olduğu, buna dikkat edilmesi gerektiği uyarıları yapılıyor.
Sahte sitelerden korunmak için mesajlardaki bağlantılar yerine resmi kanallar kullanılmalı
Siber güvenlik kaynakları, benzer karakterlerle oluşturulan sahte adreslerin oltalama saldırılarında kullanılabildiğine dikkati çekiyor. Güvenlik uzmanları, yalnızca adresin görünüşüne güvenilmemesini, özellikle beklenmedik mesajlardaki bağlantıların dikkatle değerlendirilmesini öneriyor.
Sahte sitelere karşı en güvenli önlemlerden biri, mesaj veya e-postayla gelen bağlantılara tıklamak yerine ilgili kurumun resmi uygulamasını kullanmak. Uzmanlar, internet sitesinin adresini tarayıcıya kendinizin yazmasının da riski azaltan bir önlem olduğunu belirtiyor..
"Hesabınız kapanacak", "Paketiniz bekliyor" veya "Ödemeniz başarısız oldu" gibi acele etmeye yönelten mesajlara karşı temkinli olunması gerekiyor. Böyle bir mesaj alındığında bağlantıyı açmak yerine ilgili kurumun resmi uygulaması veya müşteri hizmetleri üzerinden kontrol yapılmalı.
Uzmanlar ayrıca internet dolandırıcılıklarına karşı basit ancak yaygın ve koruyucu bir dizi önlemi şöyle sıralıyor:
- Güvenliğinden emin olunmayan sitelere şifre ve kart bilgileri girilmemeli.
- Farklı hesaplarda aynı şifre kullanılmamalı, mümkün olan yerlerde çok faktörlü kimlik doğrulama etkinleştirilmeli.
- Tarayıcı ve güvenlik yazılımları güncel tutulmalı.
- Şüpheli bir bağlantı üzerinden bilgi girildiyse ilgili hesabın şifresi değiştirilmeli ve kart bilgileri paylaşıldıysa banka ile hemen iletişime geçilmeli.